Beschreibung
Ein benutzerfreundliches WordPress-Plugin für das Aktivitätsprotokoll mit umfassendem Support.
Willst du genau wissen, wer was auf deiner WordPress-Seite macht? Das Aktivitätsprotokoll funktioniert wie die Blackbox eines Flugzeugs: Es zeichnet still und leise jede Aktion im WordPress-Adminbereich auf – und jetzt auch jede Anfrage, die über die REST-API, WP-CLI, WP-Cron und mehr gestellt wird –, damit du immer weißt:
- Wenn jemand versucht, deine Website zu hacken
- Wann ein Beitrag veröffentlicht wurde und wer ihn veröffentlicht hat
- Wann ein Plugin/Theme aktiviert/deaktiviert wurde
- Verdächtige Admin-Aktivität
Das Plugin erfordert keinerlei Einrichtung; es funktioniert sofort, läuft in einer eigenen Datenbanktabelle, sodass es deine Website nicht verlangsamt, und fällt kaum auf, bis du es brauchst.
Was gibt es Neues?
- Quellenverfolgung anfordern – Sieh genau nach, woher jede Änderung stammt: aus dem WP-Admin-Bereich, der REST-API, WP-CLI, WP-Cron, XML-RPC oder der WP-Abilities-API – einschließlich der Angabe, welches Anwendungskennwort verwendet wurde. Filtere das Protokoll nach Quelle, um automatisierte oder API-gesteuerte Änderungen neben manuellen Admin-Aktivitäten schnell zu erkennen.
- E-Mail-Protokollierung – Erfasse alle von deiner WordPress-Seite versendeten E-Mails für eine optimierte Fehlerbehebung und die Einhaltung von Vorschriften. Besonders nützlich für WooCommerce-Shops, die Bestell-E-Mails zusammen mit anderen Website-Ereignissen nachverfolgen.
- In CSV exportieren – Exportiere deine Aktivitätsprotokoll-Daten als CSV oder erstelle mit unserer speziellen Export-API Unterstützung für dein eigenes Format.
- Datenschutz und DSGVO-Konformität – Protokoll-Daten direkt über die WordPress-Datenschutz-Tools exportieren oder löschen.
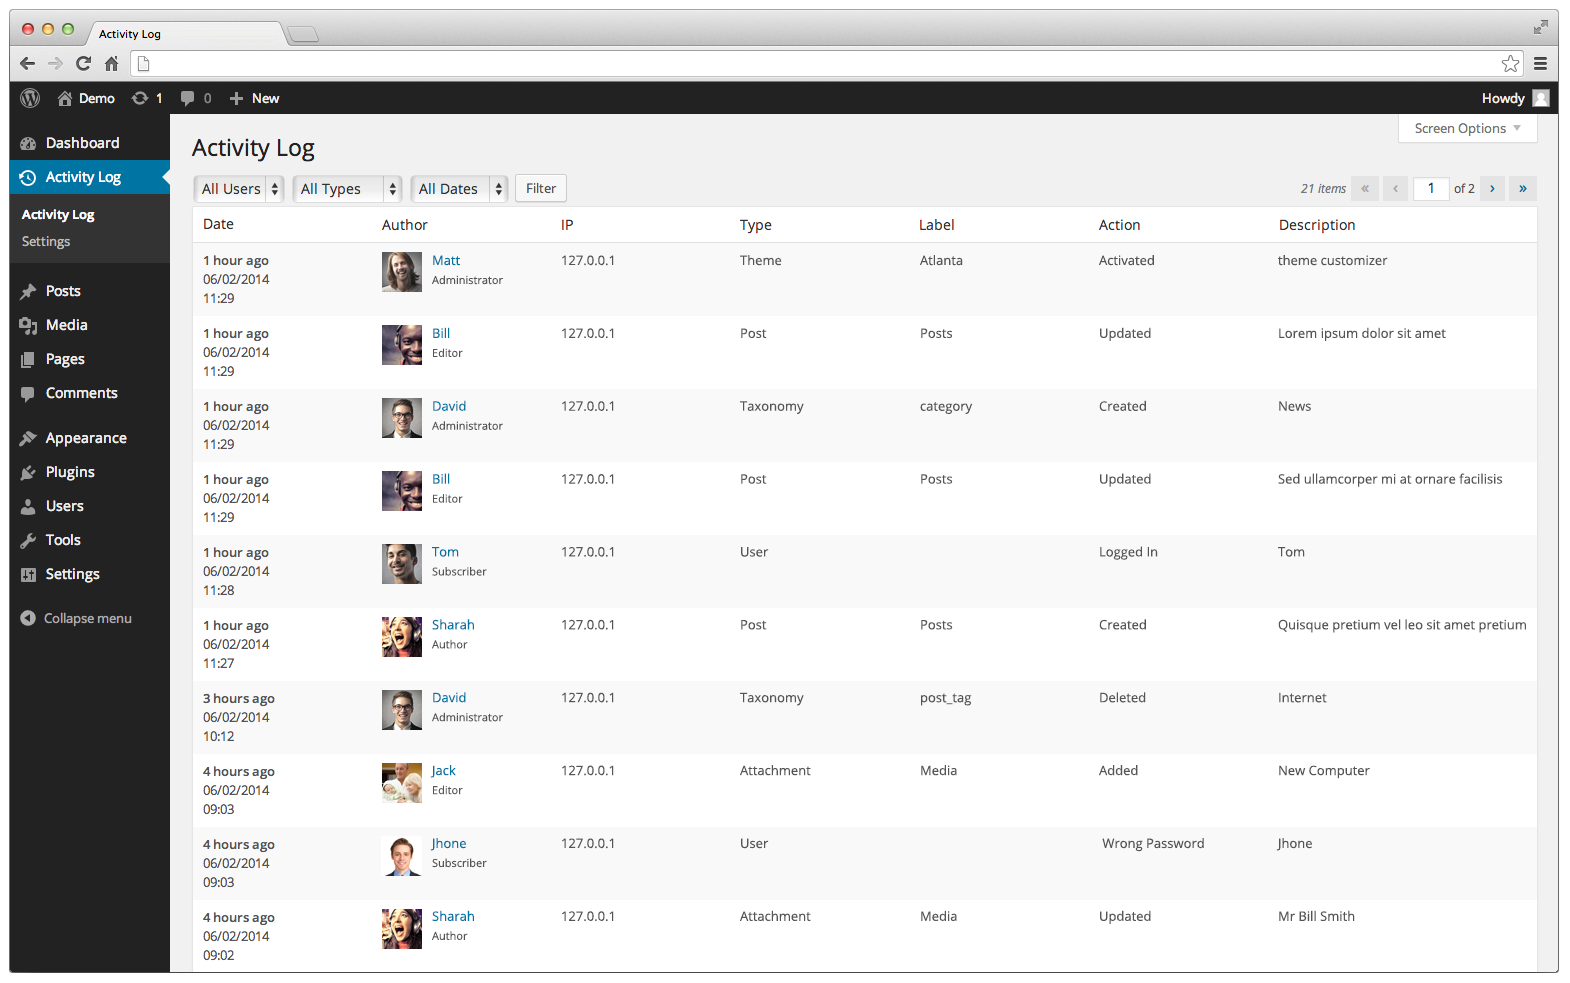
Wenn du mehr als nur eine Handvoll Benutzer hast, ist es praktisch unmöglich, manuell den Überblick darüber zu behalten, wer was getan hat. Das Aktivitätsprotokoll löst dieses Problem, indem es jede Aktion dem Benutzer zuordnet, der sie ausgelöst hat – und das in einer übersichtlichen, leicht zu filternden Ansicht direkt in deinem WordPress-Dashboard.
Mit dem Aktivitätsprotokoll kann protokolliert werden:
- WordPress – Kern-Updates
- Beiträge – Erstellt, aktualisiert, gelöscht
- Seiten – Erstellt, aktualisiert, gelöscht
- Individueller Inhaltstyp – Erstellt, aktualisiert, gelöscht
- Tags – Erstellt, aktualisiert, gelöscht
- Kategorien – Erstellt, aktualisiert, gelöscht
- Taxonomien – Erstellt, aktualisiert, gelöscht
- Menüs – Erstellt, aktualisiert, gelöscht
- Medien – Erstellt, aktualisiert, gelöscht
- Kommentare – Erstellt, freigegeben, nicht freigegeben, verworfen, nicht verworfen, gespammt, nicht gespammt, gelöscht
- Benutzer – Anmeldung, Abmeldung, Anmeldung fehlgeschlagen, Profil aktualisieren, registriert, gelöscht
- Plugins – Installiert, aktualisiert, aktiviert, deaktiviert, geändert
- Themes – Installiert, aktualisiert, gelöscht, aktiviert, geändert (Editor und Customizer)
- Widgets – Zur Seitenleiste hinzugefügt, aus der Seitenleiste gelöscht, Widgets bestellen
- Einstellungen – Allgemein, Schreiben, Lesen, Diskussion, Medien, Permalinks
- Optionen – Erweiterte individuelle Einstellungen für 3rd Party Plugins
- Exportieren – Exportierte Aktivitätsprotokolldatei
- Quelle anfordern – WP-Admin, REST-API, WP-CLI, WP-Cron, XML-RPC, WP-Funktionen und Name des Anwendungskennworts bei Verwendung
- WooCommerce – Verfolge Produkte, Bestellungen, Kunden und mehr
- bbPress – Foren, Themen, Antworten, Taxonomien und andere Aktionen
- E-Mails von der WordPress-Website gesendet – Senden erfolgreich, Senden fehlgeschlagen
- Es gibt natürlich noch mehr, aber du verstehst schon…
Für jedes Ereignis, das vom Aktivitätsprotokoll aufgezeichnet wird, werden auch die folgenden Details protokolliert:
- Datum und Uhrzeit des Ereignisses
- Benutzer und Benutzerrolle, die für die Änderung verantwortlich sind
- Quell-IP-Adresse, von der die Änderung ausging
- Quelle abfragen – WP-Admin, REST-API, WP-CLI, WP-Cron, XML-RPC oder WP-Funktionen
- Betroffenes Objekt, an dem die Änderung vorgenommen wurde
Datenspeicherung und Leistung
Alle Ereignisse werden in einer eigens dafür eingerichteten Datenbanktabelle gespeichert, wodurch die Auswirkungen auf die Leistung deiner Website auf ein Minimum reduziert werden – selbst bei hohem Datenaufkommen.
Deinstallieren Aufräumen
Wenn du das Plugin deinstallierst, werden alle seine Daten automatisch aus deiner Datenbank gelöscht, sodass keine Spuren zurückbleiben.
Was die Benutzer zu sagen haben
- „Seine Tools, insbesondere für den Datenschutz und die Einhaltung der DSGVO, machen es unverzichtbar für Websites, die innerhalb der Grenzen der Europäischen Union operieren oder mit den Daten von EU-Bürgern umgehen“ – HubSpot.com
- „Wenn du ein kompetentes WP-Sicherheits-Audit-Log-Plugin mit allen grundlegenden Funktionen suchst, ist Activity Log das Richtige!“ – WPAstra.com
- „Activity Log bietet eine bemerkenswert einfache Dashboard-Oberfläche, die Administratoren einen Überblick über die Interaktionen auf der Website gibt“ – Malcare.com
- „Dank dieses Schrittes haben wir entdeckt, dass unsere Website einem Brute-Force-Angriff ausgesetzt war“ – Artdriver.com
- „Mit Activity Log kannst du eine große Bandbreite an Aktivitäten verfolgen. Insgesamt sehr einfach zu benutzen und einzurichten“ – ElegantThemes.com
Beiträge:
Willst du zu diesem Plugin beitragen? Du bist herzlich eingeladen, deine Pull Requests auf dem GitHub Repo einzureichen. Und wenn du Anmerkungen zum Code hast, eröffne bitte ein Ticket im Issue Tracker.
Screenshots
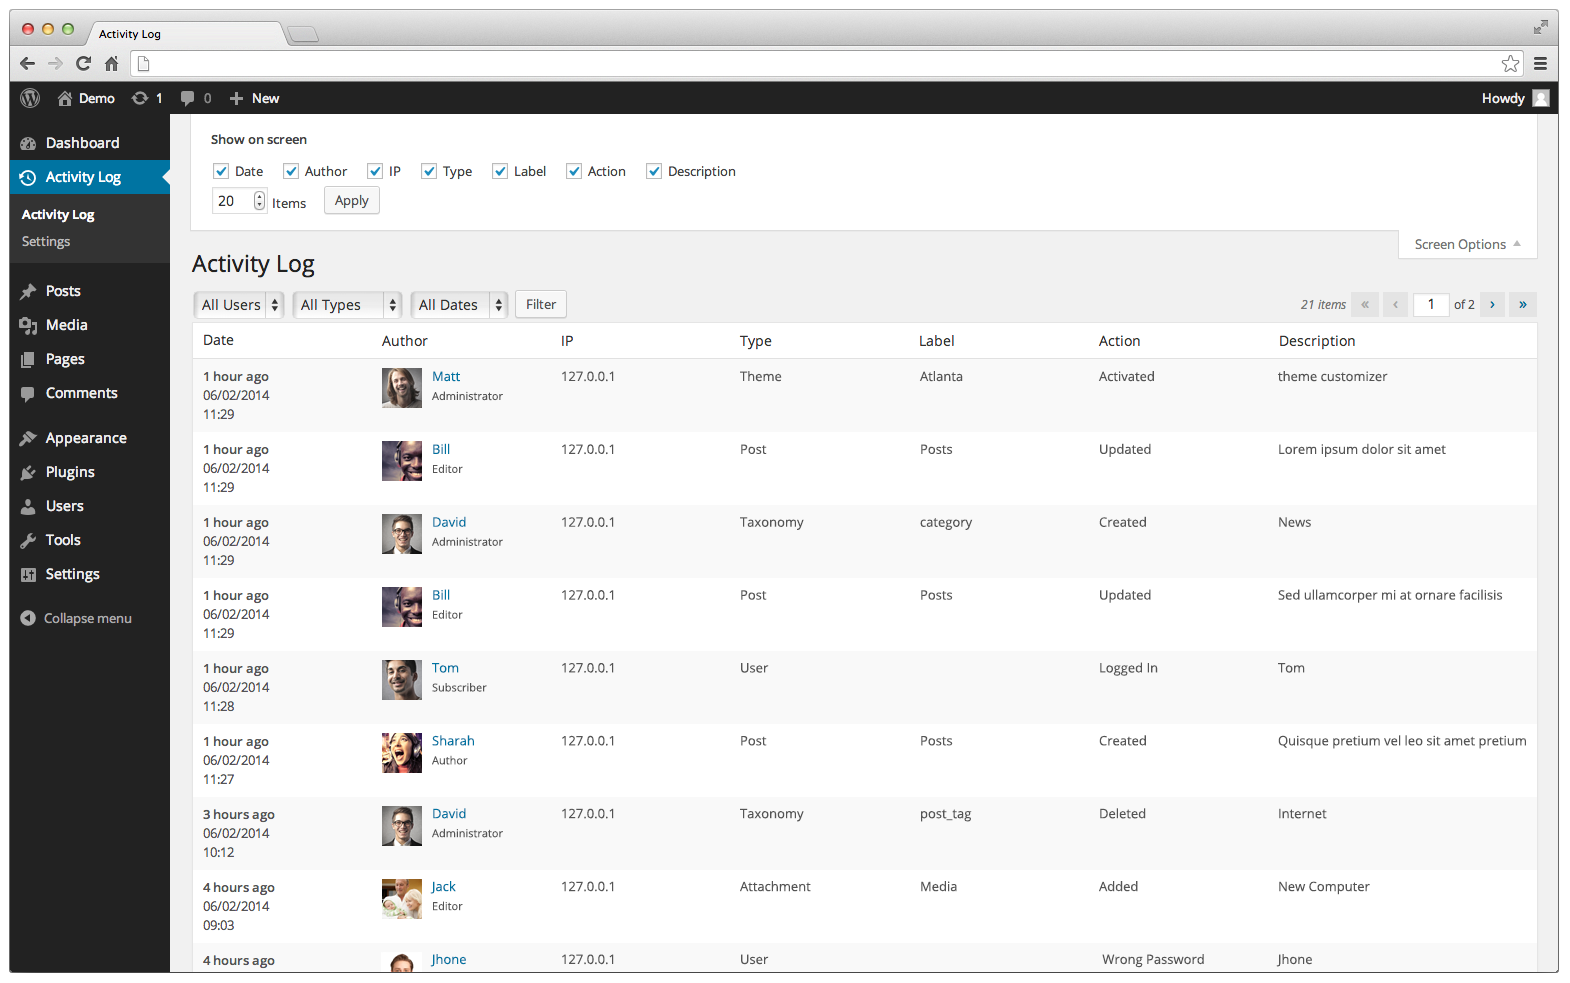
Installation
- Lade die Plugin-Dateien in das Plugin-Verzeichnis, oder installiere das Plugin direkt über die Plugin-Verwaltung in deinem WordPress-Interface.
- Aktiviere das Plugin
- Gehe zur Plugin-Seite (unter Dashboard > Activity Log)
FAQ
-
Voraussetzungen
-
Für die Listenverwaltungsfunktionen ist PHP 7.4 erforderlich.
-
Was ist die Plugin-Lizenz?
-
Dieses Plugin ist unter einer GPL-Lizenz veröffentlicht.
-
Wird dadurch meine Website verlangsamt?
-
Nein. Das Aktivitätsprotokoll speichert jedes Ereignis in einer eigenen Datenbanktabelle, anstatt es in die Kerntabellen von WordPress einzubinden. Daher hat die Protokollierung nur minimale Auswirkungen auf die Leistung deiner Website, selbst bei hohem Datenverkehr.
-
Kann man Protokolle exportieren?
-
Du kannst die Protokolle mit Activity Log ganz einfach exportieren. Wir unterstützen auch den Export von gefilterten Ergebnissen. Filtere nach der Zeit, zu der die Aktion stattgefunden hat, nach Rollen, Benutzern, Optionen, Aktionstyp und mehr.
-
Kann ich sehen, woher eine Änderung stammt?
-
Ja. Jeder Protokolleintrag enthält die „Request Source“, sodass du erkennen kannst, ob eine Änderung über das WP-Admin-Panel, die REST-API, WP-CLI, WP-Cron, XML-RPC oder die WP-Abilities-API vorgenommen wurde. Wenn die Anfrage mit einem Anwendungskennwort authentifiziert wurde, wird auch dessen Name angezeigt. Nutze den Filter „Quelle“ auf dem Protokollbildschirm, um die Ergebnisse auf einen bestimmten Kanal einzugrenzen.
-
Wie lange werden die Protokolle aufbewahrt?
-
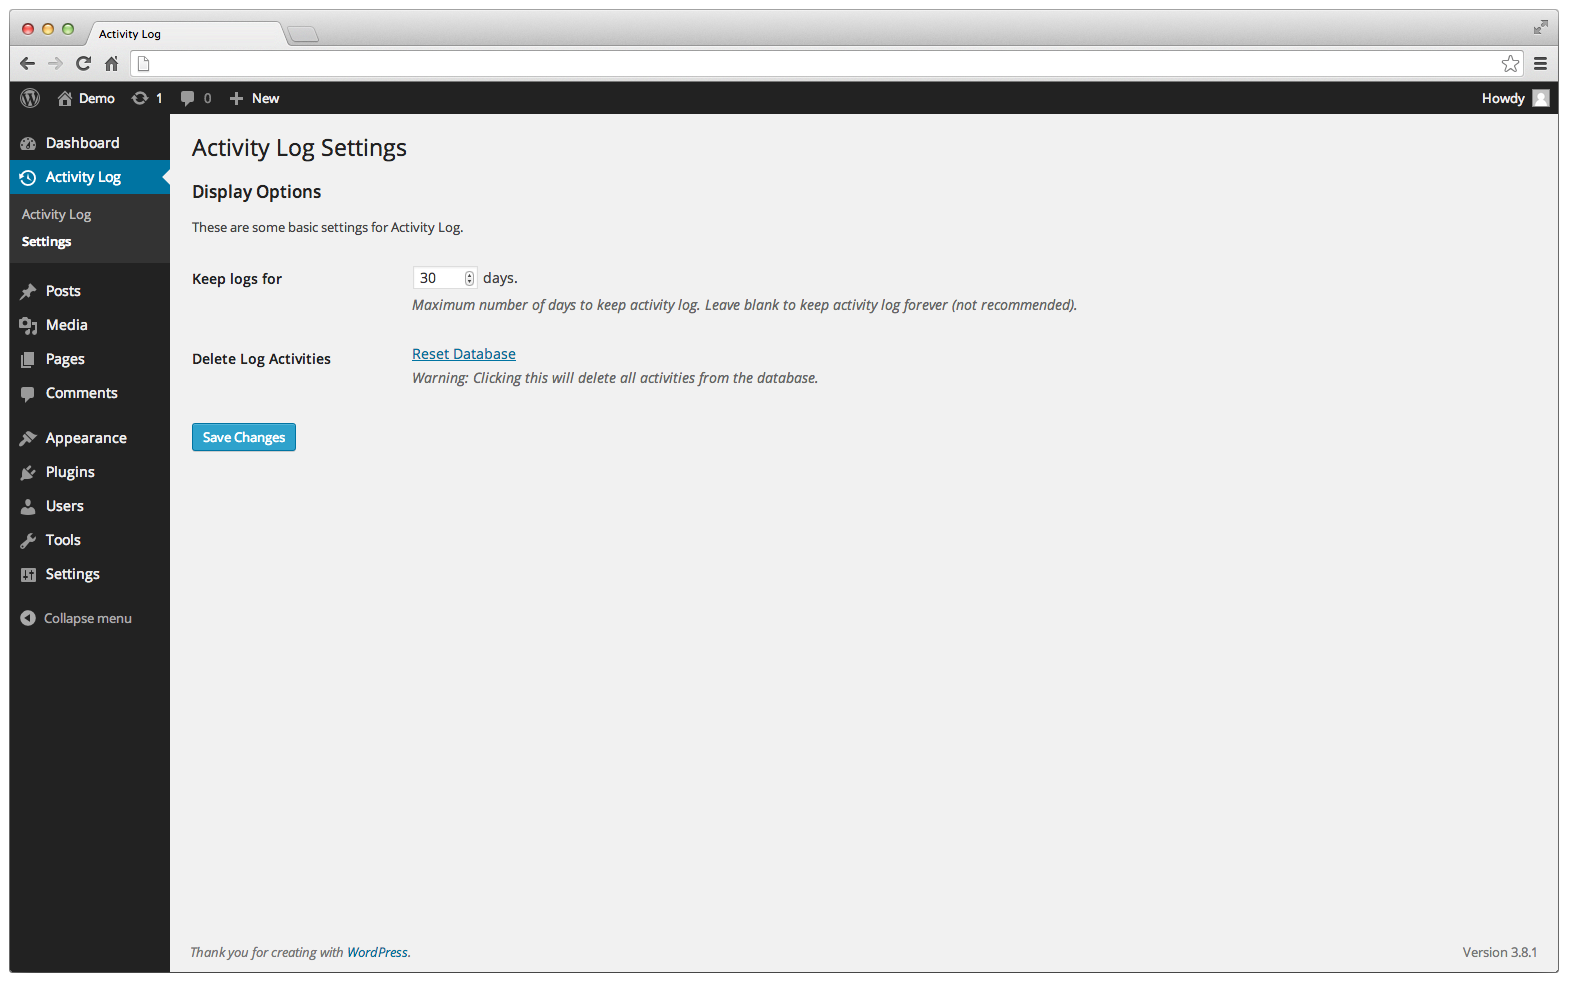
Standardmäßig werden Protokolle 30 Tage lang aufbewahrt, aber du kannst auf der Einstellungsseite deine eigene Aufbewahrungsdauer festlegen – von ein paar Tagen bis hin zu „unbegrenzt“. Protokolle zu fehlgeschlagenen Anmeldeversuchen und E-Mails können ebenfalls unabhängig voneinander aufbewahrt oder gelöscht werden.
-
Muss ich die IP-Adressen der Besucher erfassen?
-
Nein. Wenn du aus Datenschutzgründen lieber keine IP-Adressen speichern möchtest, stelle die Option „Besucher-IP erkannt“ auf „IP nicht erfassen“ ein – dann wird die IP-Spalte künftig ausgeblendet.
-
Funktioniert das bei WordPress Multisite?
-
Ja. Das Aktivitätsprotokoll unterstützt Multisite vollständig, protokolliert die Aktivitäten pro Website und bereinigt die Daten ordnungsgemäß, wenn eine Website aus dem Netzwerk entfernt wird.
-
Funktioniert dieses Plugin mit WooCommerce?
-
Ja. Produkte, Bestellungen und Kunden werden sofort nach der Installation erfasst, da das Aktivitätsprotokoll Änderungen bei allen Beitragstypen und Taxonomien aufzeichnet – ganz ohne zusätzliche Einrichtung.
-
Kann ich bestimmte Ereignisse von der Protokollierung ausschließen?
-
Ja. Neben den integrierten Schaltflächen für fehlgeschlagene Anmeldungen und E-Mail-Protokolle können Entwickler den Filter
aal_skip_insert_lognutzen, um die Protokollierung beliebiger Ereignisse nach Bedarf zu überspringen. -
Wie kann ich Sicherheitslücken melden?
-
Du kannst Sicherheitslücken über das Patchstack Vulnerability Disclosure Program melden. Das Patchstack-Team hilft bei der Überprüfung, Sichtung und Behandlung von Sicherheitslücken. Melde eine Sicherheitslücke..
Rezensionen


Mitwirkende und Entwickler
„Aktivitätsprotokoll – Überwachung & Aufzeichnung von Benutzeränderungen“ ist Open-Source-Software. Folgende Menschen haben an diesem Plugin mitgewirkt:
Mitwirkende


„Aktivitätsprotokoll – Überwachung & Aufzeichnung von Benutzeränderungen“ wurde in 30 Sprachen übersetzt. Danke an die Übersetzer für ihre Mitwirkung.
Interessiert an der Entwicklung?
Durchstöbere den Code, sieh dir das SVN-Repository an oder abonniere das Entwicklungsprotokoll per RSS.
Änderungsprotokoll
2.14.1 – 2026-09-02
- Tweak: Moved Application Password badge from Source column to User column
2.14.0 – 2026-09-01
- New: Redesigned activity log admin UI built with React
- Tweak: Renamed date filter options from „Week“ / „Month“ to „Last 7 days“ / „Last 30 days“ for clarity
2.13.1 – 2026-08-26
- Fix: CSV export file missing IP column (Topic)
2.13.0 – 2026-08-24
- Removed: Email notifications feature (hidden since 2.5 for sites that never enabled it) has been fully removed
2.12.1 – 20.08.2026
- Änderung: Die Methode zum Laden der Textdomäne wurde zugunsten des WordPress-Standardladens entfernt
- Behebung: Neuveröffentlichung auf WordPress.org nach einer fehlgeschlagenen Bereitstellung
2.12.0 – 19.08.2026
- Neu: Herkunftsverfolgung anfordern – Sieh nach, woher die einzelnen Änderungen stammen (REST-API, WP-CLI, WP-Cron, XML-RPC, WP Abilities, Anwendungskennwörter)
- Neu: Metadaten-Speicher für erweiterbaren Protokollkontext hinzugefügt
- Änderung: Bei großen Aktivitätsprotokolltabellen werden Datenbankmigrationen nicht mehr automatisch ausgeführt – stattdessen wird eine Administratormeldung mit einer Schaltfläche für ein manuelles Upgrade angezeigt
2.11.2 – 12.11.2024
- Sicherheitsfix: Verbesserte Durchsetzung der Codesicherheit im Theme/Plugin-Dateieditor
2.11.1 – 05.11.2024
- Tweak: Möglichkeit zur Suche in der Kontextspalte hinzugefügt
2.11.0 – 29.07.2024
- Neu: Logging für die Aktivierung und Deaktivierung von automatischen Theme-Updates hinzugefügt
- Neu: Logging für die Aktivierung und Deaktivierung von automatischen Plugin-Updates hinzugefügt
- Neu: Logging für die Aktivierung und Deaktivierung von automatischen Kern-Updates hinzugefügt
2.10.1 – 17.04.2024
- Tweak: Option hinzugefügt, um E-Mail-Protokolle nicht zu speichern (Zum Thema)