

Beschreibung
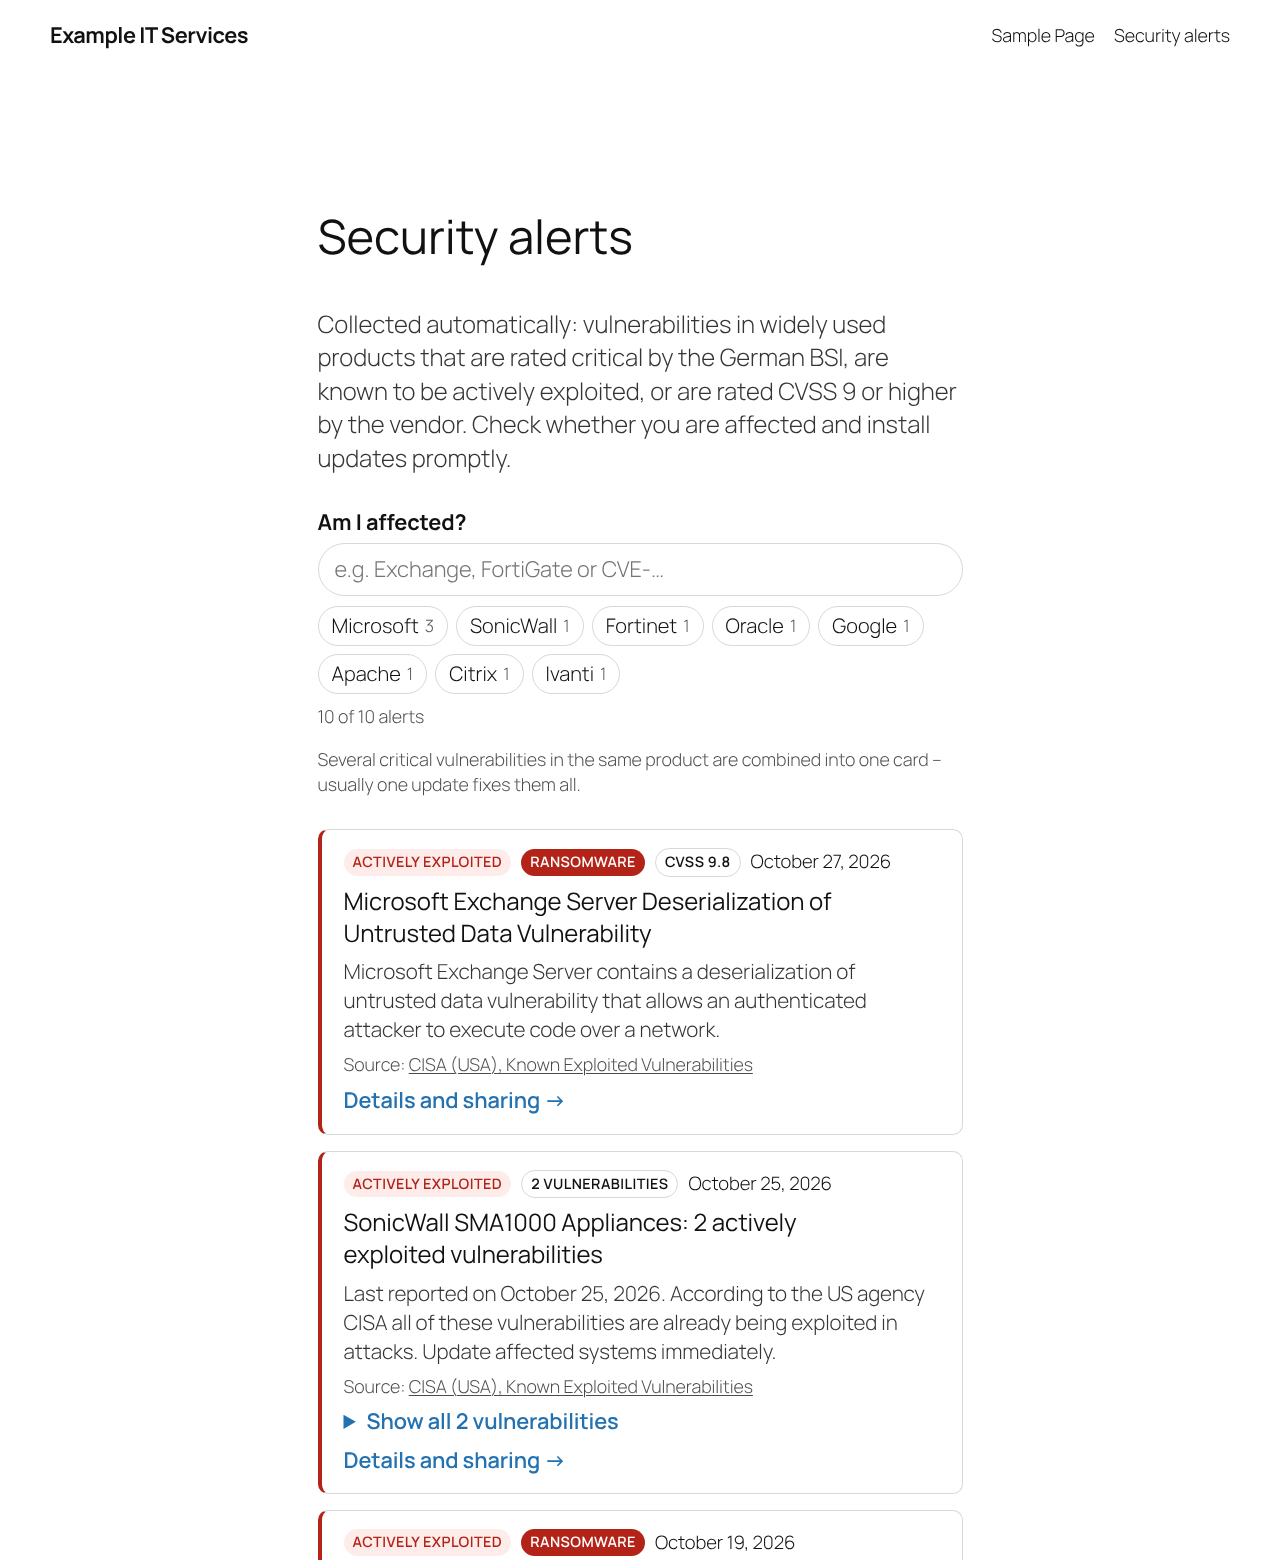
SyncNet Patch Radar sammelt Sicherheitswarnungen automatisch und zeigt nur, was wirklich zählt: kritische Lücken in verbreiteten Produkten wie Windows, Exchange, NetScaler, FortiGate, Cisco, VMware, Java, Chrome oder PHP.
Eine Meldung erscheint, wenn sie
- vom Bundesamt für Sicherheit in der Informationstechnik (BSI / CERT-Bund) als kritisch eingestuft ist, oder
- von der US-Behörde CISA als aktiv ausgenutzt geführt wird (Known Exploited Vulnerabilities), oder
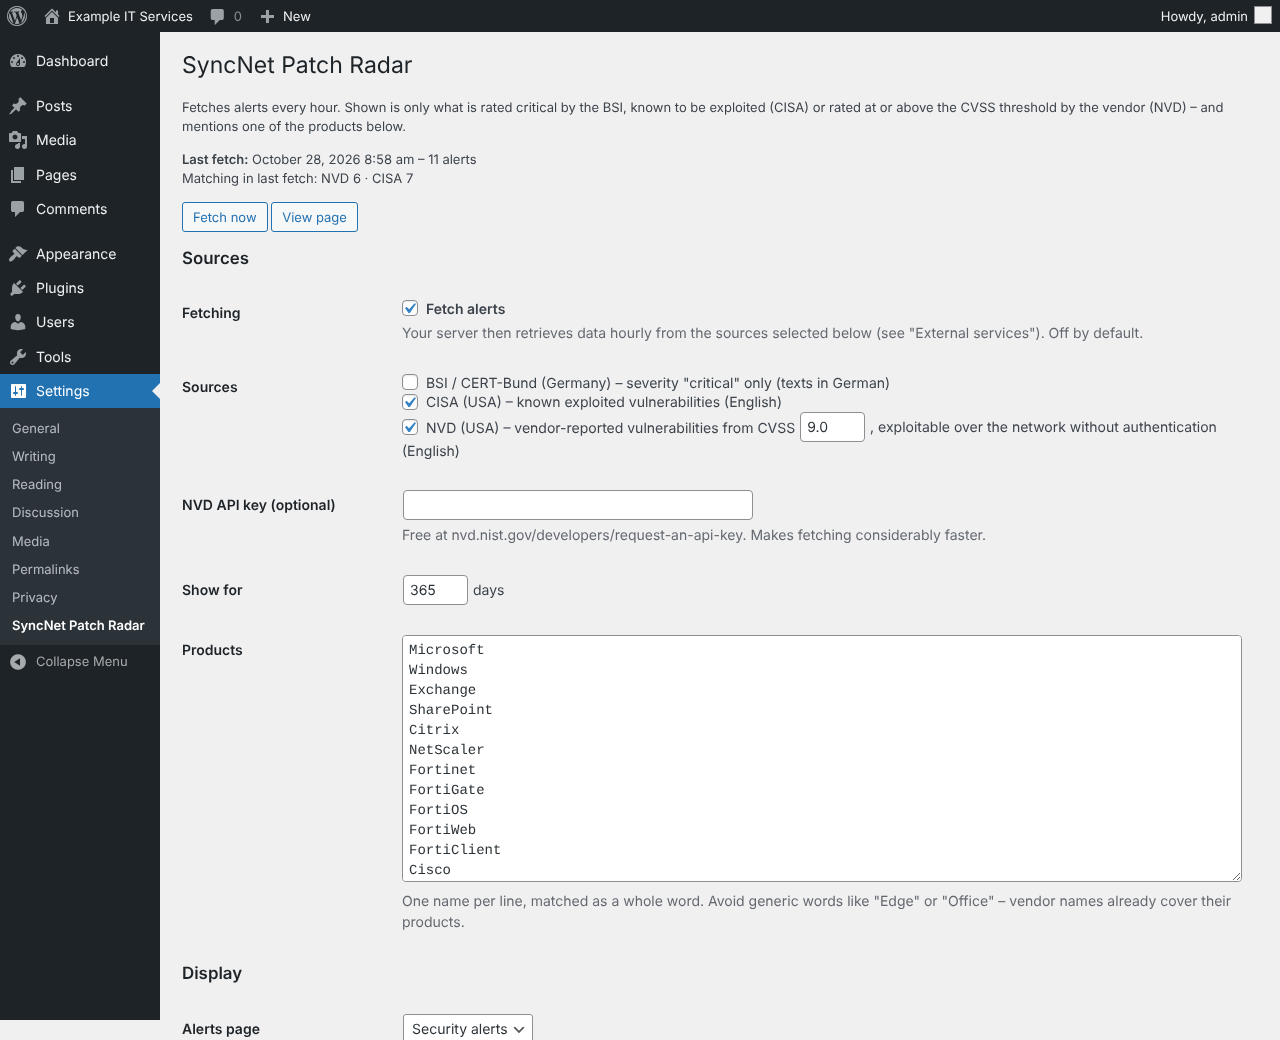
- mit CVSS 9.0 oder höher bewertet ist (einstellbar), sich übers Netz ohne Anmeldung ausnutzen lässt und vom Hersteller selbst gemeldet wurde (NVD),
und eines der Produkte aus deiner Liste betrifft (frei änderbar).
Funktionen
- Übersichtliche Liste mit Suche („Betrifft mich das?“) und Hersteller-Filtern
- Mehrere kritische Lücken im selben Produkt werden zu einer Karte zusammengefasst („Google Chrome: 12 kritische Lücken“) – meist schließt ein einziges Update alle
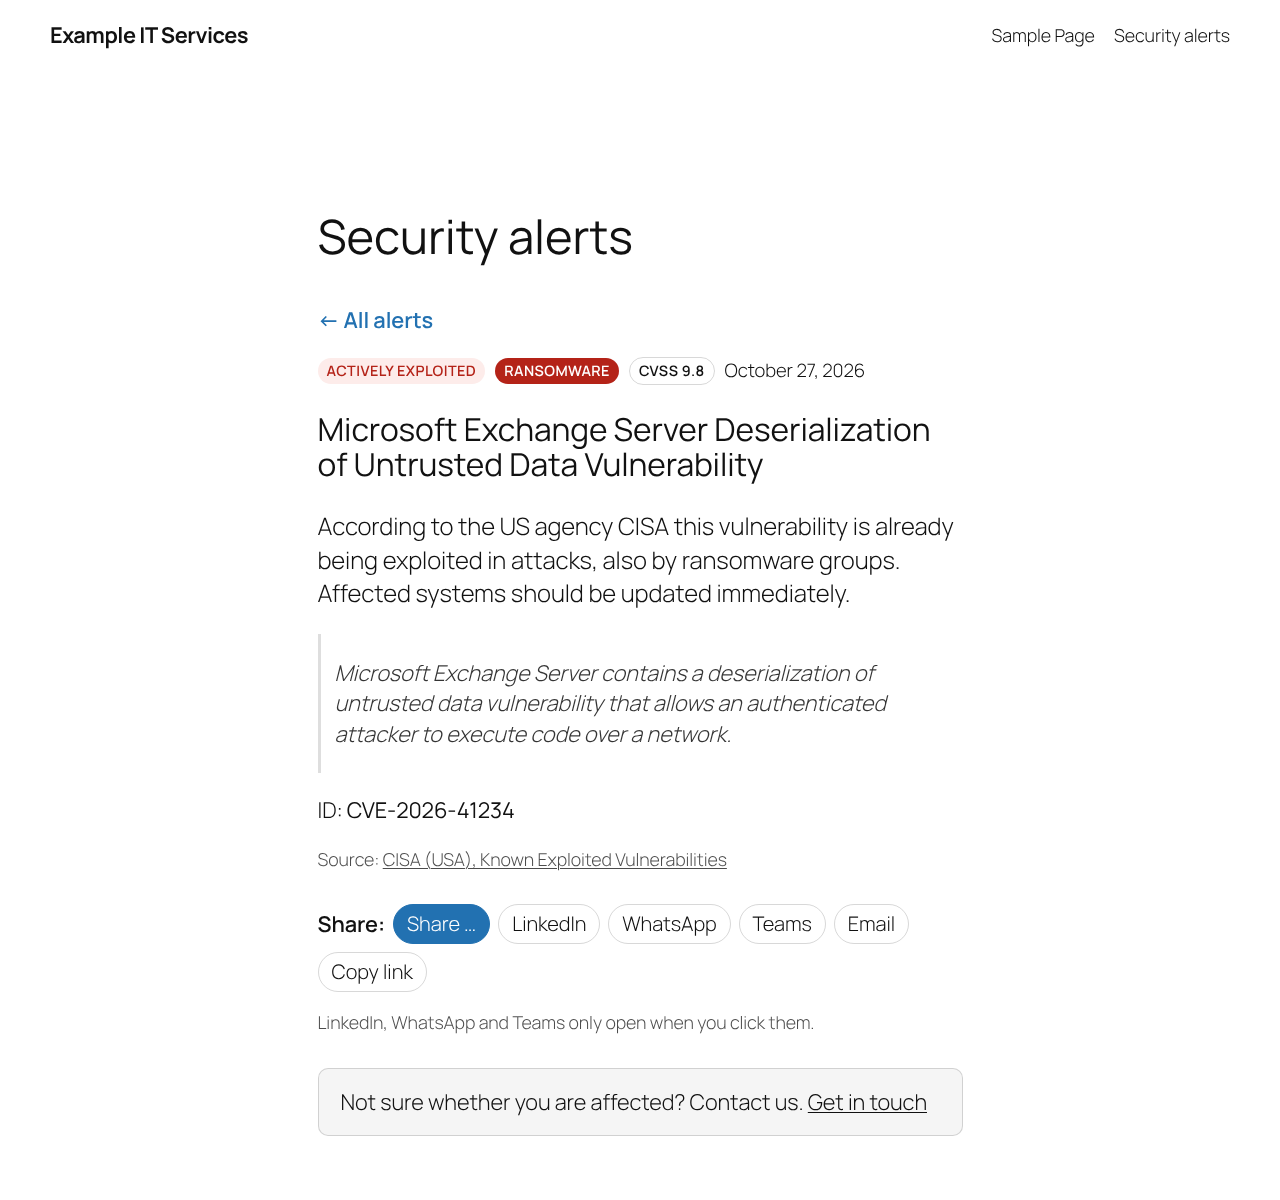
- Jede Meldung und jede Produktgruppe hat eine eigene Seite zum Teilen (LinkedIn, WhatsApp, Teams, E-Mail, Link kopieren, Teilen-Funktion am Handy) – geteilte Links führen immer auf deine Seite
- RSS-Feed für alle Meldungen und je ein Feed pro Hersteller
- Du wählst, wo der Abo-Kasten und die Teilen-Knöpfe erscheinen: oben, unten oder beides
- Quelle und Link zum Originaleintrag auf jeder Karte
- Optional ein kleiner roter Punkt an deinem Menüpunkt zur Warnseite, solange eine frische, aktiv ausgenutzte Lücke gelistet ist (standardmäßig aus)
- Optional eine Zeile „neueste kritische Warnung“ für die Startseite und ein kompakter Kasten für beliebige Seiten
- Optionale Handlungsaufforderung („Unsicher, ob Sie betroffen sind? Sprechen Sie uns an“)
- Prüfwerkzeug in den Einstellungen: CVE-Nummer eingeben und sehen, welche Bedingung erfüllt ist
- Kein Tracking, keine Cookies, keine externen Skripte oder Schriften – Besucher verbinden sich nie mit Dritten
- Es wird nichts abgerufen, bis du den Abruf in den Einstellungen einschaltest
- Übersetzungsfertig
Shortcodes
[syncnet_patch_radar]– die Liste (eine Entwurfsseite damit wird beim Aktivieren angelegt)[syncnet_patch_radar_latest]– eine unauffällige Zeile mit der neuesten Meldung[syncnet_patch_radar_box count="3"]– kompakte Karten mit Link zur Liste
Haftungsausschluss
Die Liste wird automatisch aus öffentlichen Quellen zusammengestellt. Sie ersetzt kein eigenes Schwachstellen-Management und ist ohne Gewähr für Vollständigkeit oder Richtigkeit.
Externe Dienste
Dieses Plugin nutzt die folgenden Dienste Dritter. Beim Aktivieren wird nichts gesendet. Dein Server verbindet sich erst mit ihnen, nachdem eine Administratorin oder ein Administrator in Einstellungen SyncNet Patch Radar „Meldungen abrufen“ angehakt und gespeichert hat; dort lässt es sich jederzeit wieder ausschalten.
Schwachstellendaten (von deinem Server abgerufen)
Ist der Abruf eingeschaltet, lädt dein Server stündlich per WP-Cron öffentliche Schwachstellendaten, außerdem nach dem Speichern der Einstellungen und beim Klick auf „Jetzt abrufen“ – nur aus den gewählten Quellen. Die Anfragen enthalten keine Daten über Besucher, Benutzer oder die Website; der User-Agent nennt nur das Plugin und seine Version. Anfragen an die NVD enthalten deinen NVD-API-Schlüssel, falls du einen eingetragen hast.
- BSI / CERT-Bund Warn- und Informationsdienst (WID), Bundesamt für Sicherheit in der Informationstechnik, Deutschland. Dient zur Anzeige von Sicherheitshinweisen der Stufe „kritisch“. Endpunkte:
https://wid.cert-bund.de/content/public/securityAdvisory/rssund für jede kritische Meldung einmal je Version ihr öffentliches CSAF-Dokument unterhttps://wid.cert-bund.de/.well-known/csaf/white/(CVE-Nummern, behobene Versionen, Herstellerhinweis) – nur wenn die Quelle BSI gewählt ist. Dienst: https://wid.cert-bund.de/ – Datenschutz: https://www.bsi.bund.de/EN/Service/Datenschutz/datenschutz_node.html - CISA Known Exploited Vulnerabilities Catalog, Cybersecurity and Infrastructure Security Agency, USA. Dient zur Anzeige von Lücken, die bekanntermaßen ausgenutzt werden. Endpunkt:
https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(nur wenn die Quelle CISA gewählt ist). Datenschutz: https://www.cisa.gov/privacy-policy - CVE List (CVE Program / CVE.org), release files on GitHub, USA. Dient zur Anzeige kritischer Lücken, die der Hersteller selbst gemeldet hat (Beschreibung, CVSS-Wert, Herstellerhinweis). Dein Server lädt je Tag eine ZIP-Datei (die des aktuellen Tages stündlich) von
https://github.com/CVEProject/cvelistV5/releases/download/und wertet sie lokal aus (nur wenn die Quelle CVE-Liste / NVD gewählt ist; benötigt die PHP-Erweiterung ZipArchive, sonst wird stattdessen die NVD genutzt). Nutzungsbedingungen: https://www.cve.org/Legal/TermsOfUse – Datenschutz GitHub: https://docs.github.com/site-policy/privacy-policies/github-general-privacy-statement - NIST National Vulnerability Database (NVD) API 2.0, USA. Dient für Lücken, die die NVD selbst als kritisch bewertet hat (und für Herstellermeldungen, wenn die CVE-Liste nicht genutzt werden kann), sowie für das CVE-Prüfwerkzeug in den Einstellungen (nur beim Klick auf „Prüfen“). Endpunkt:
https://services.nvd.nist.gov/rest/json/cves/2.0(nur wenn die Quelle NVD gewählt ist). Nutzungsbedingungen: https://nvd.nist.gov/developers/terms-of-use – Datenschutz: https://www.nist.gov/privacy-policy
Dieses Produkt nutzt Daten der NVD-API, wird aber nicht von der NVD unterstützt oder zertifiziert.
Teilen-Knöpfe (vom Besucher geöffnet)
Seiten einzelner Meldungen zeigen Teilen-Knöpfe. Es sind einfache Links; beim Anzeigen der Seite wird nichts von diesen Diensten geladen. Erst wenn ein Besucher einen Knopf anklickt, öffnet sein Browser den jeweiligen Dienst und übergibt Titel und Adresse der Seite, damit sie geteilt werden kann:
- LinkedIn (LinkedIn Corporation / LinkedIn Ireland) –
https://www.linkedin.com/sharing/share-offsite/. Nutzervereinbarung: https://www.linkedin.com/legal/user-agreement – Datenschutz: https://www.linkedin.com/legal/privacy-policy - WhatsApp (WhatsApp LLC / WhatsApp Ireland) –
https://api.whatsapp.com/send. Nutzungsbedingungen: https://www.whatsapp.com/legal/terms-of-service – Datenschutz: https://www.whatsapp.com/legal/privacy-policy - Microsoft Teams (Microsoft Corporation) –
https://teams.microsoft.com/share. Servicevertrag: https://www.microsoft.com/servicesagreement – Datenschutz: https://privacy.microsoft.com/privacystatement
E-Mail und „Link kopieren“ nutzen das eigene Mailprogramm und die Zwischenablage des Besuchers; dabei wird kein Dienst kontaktiert.
Screenshots
Installation
- Plugin installieren und aktivieren. Es wird eine Seite „Security alerts“ als Entwurf mit dem Shortcode
[syncnet_patch_radar]angelegt. Noch wird nichts abgerufen, und das Plugin legt nie selbst Menüpunkte an. - Unter Einstellungen SyncNet Patch Radar Quellen, CVSS-Schwelle und Produktliste wählen, Meldungen abrufen anhaken und speichern. Der erste Abruf startet.
- Die Seite umbenennen und veröffentlichen, sobald du so weit bist.
- Optional, aber empfohlen: einen kostenlosen NVD-API-Schlüssel anfordern und eintragen – der Abruf wird deutlich schneller.
- Empfohlen: einen echten Cronjob einrichten, der
https://your-site.example/wp-cron.php?doing_wp_cronstündlich aufruft, damit der Abruf auch mit Seiten-Cache zuverlässig läuft.
Das erste Laden aus der NVD umfasst die letzten 30 Tage und läuft in mehreren Durchgängen (der Fortschritt steht in den Einstellungen).
FAQ
-
Warum ist die Liste nach dem Aktivieren leer?
-
Es wird nichts abgerufen, bis du den Abruf einschaltest: Einstellungen SyncNet Patch Radar, „Meldungen abrufen“ anhaken und speichern.
-
Warum fehlen manche Lücken?
-
Gezeigt werden nur kritische Lücken in Produkten aus deiner Liste – das ist so gewollt. Mit dem Prüfwerkzeug in den Einstellungen siehst du, warum eine bestimmte CVE nicht erscheint.
-
Warum sind manche Texte englisch oder deutsch?
-
BSI-Meldungen erscheinen auf Deutsch, Beschreibungen von CISA und NVD auf Englisch. Die eigenen Texte des Plugins folgen der Sprache der Website.
-
Macht das Plugin meine Seite langsamer?
-
Nein. Die Daten werden im Hintergrund abgerufen und gespeichert; die Seiten lesen nur die gespeicherte Liste. Suche und Filter laufen im Browser des Besuchers.
-
Ja, dafür gibt es eine Option in den Einstellungen. Sie ist standardmäßig aus.
Rezensionen
Zu diesem Plugin liegen noch keine Rezensionen vor.
Mitwirkende und Entwickler
„SyncNet Patch Radar“ ist Open-Source-Software. Folgende Menschen haben an diesem Plugin mitgewirkt:
Mitwirkende
„SyncNet Patch Radar“ wurde in 1 Sprache übersetzt. Danke an die Übersetzer für ihre Mitwirkung.
Übersetze „SyncNet Patch Radar“ in deine Sprache.
Interessiert an der Entwicklung?
Durchstöbere den Code, sieh dir das SVN-Repository an oder abonniere das Entwicklungsprotokoll per RSS.
Änderungsprotokoll
2.0.13
- Der zusätzliche Hinweis unter der Trefferzeile aus 2.0.11 ist wieder entfernt – die Seite bleibt ruhiger. Die Einstellung „Anzeigen für … Tage“ erklärt jetzt, was sie bewirkt.
- Die Trefferzeile („… von … Meldungen · Stand“) steht jetzt näher an der Liste als an den Filtern.
2.0.12
- Neue Einstellung „Überschrift über der Suche“: „Betrifft mich das?“ durch einen eigenen Text ersetzen oder mit einem einzelnen Bindestrich ausblenden.
2.0.11
- Mit „Zuerst nur aktiv ausgenutzte Lücken zeigen“ sagt ein kurzer Hinweis unter der Trefferzeile das an, mit Link zu allen Meldungen.
2.0.10
- Die Einleitung über der Liste behält ihre Zeilenumbrüche; eine Leerzeile beginnt einen neuen Absatz.
2.0.9
- Korrektur: Mit „Wird aktiv ausgenutzt“ und einem gewählten Bereich blieben Hersteller dieses Bereichs ohne solche Meldung mit 0 sichtbar. Jetzt bleiben nur einzeln gewählte Hersteller sichtbar. Schaltet man einen von zwei gewählten Bereichen ab, bleiben die gemeinsamen Hersteller gewählt.
2.0.8
- Korrektur: Seiten-Zwischenspeicher (z. B. Surge, LiteSpeed) konnten nach dem Speichern oder „Jetzt abrufen“ eine leere Kopie der Einstellungsseite behalten – die Seite blieb dann weiß. Die Einstellungsseite und diese Anfragen sind jetzt als nicht zwischenspeicherbar gekennzeichnet, und die Seite wird vollständig ausgeliefert, bevor der Abruf im Hintergrund weiterläuft.
2.0.7
- Neue Einstellung „Beim Öffnen der Seite“: zuerst nur aktiv ausgenutzte Lücken zeigen, mit einem Knopf „Alle … Meldungen anzeigen“ unter der Liste. Standardmäßig aus; greift nicht bei geteilten Links mit eigener Auswahl oder wenn nichts aktiv ausgenutzt wird.
2.0.6
- Jeder Name in der Produktliste zeigt beim Anklicken seine Bereiche – vorgegebene Namen mit den Bereichen der Vorgabeliste angehakt. Sie lassen sich ändern; geänderte Namen tragen einen Stift und lassen sich auf die Vorgabe zurücksetzen. Die eigene Wahl bleibt erhalten, wenn neue Plugin-Versionen die Vorgaben ändern.
2.0.5
- Solange „Wird aktiv ausgenutzt“ eingeschaltet ist, rücken Bereiche und Hersteller ohne solche Meldung hinter „+ N weitere“, die übrigen werden nach ihrer Zahl sortiert; ausgewählte bleiben sichtbar. Ausgeschaltet steht alles wieder an seinem Platz.
2.0.4
- Solange „Wird aktiv ausgenutzt“ eingeschaltet ist, zählen die Zahlen an Bereichen und Herstellern nur aktiv ausgenutzte Meldungen; Bereiche und Hersteller ohne solche Meldung erscheinen blass.
2.0.3
- Ruhigere Filter: „Wird aktiv ausgenutzt“ steht jetzt als Hauptfilter vor dem Suchfeld; mit Bereichen und Herstellern haben beide Zeilen eine Beschriftung („Bereich“, „Hersteller“) und beginnen an derselben Kante.
2.0.2
- Eigene Namen in der Produktliste (gelb markiert) lassen sich einem oder mehreren Bereichen zuordnen: in den Einstellungen auf den Namen klicken und die Bereiche anhaken. Ohne Bereich erscheinen sie unter „Sonstige“.
2.0.1
- devolo in die Vorgabeliste aufgenommen (Switches, Router & WLAN).
2.0.0
- Bereiche auf der Seite: Besucher filtern auf Wunsch nach Bereich („Firewalls & VPN“, „Telefonie & TK-Anlagen“, „Server, Virtualisierung & Speicher“ …) statt oder zusätzlich zu den Herstellern. Ein Klick auf einen Bereich wählt alle seine Hersteller; Bereiche mit Meldungen stehen vorn, die übrigen hinter „+ N weitere“. Auf kleinen Bildschirmen erscheinen die Bereiche als ein Auswahlfeld. Einstellung „Filter auf der Seite“: Hersteller (Vorgabe, wie bisher), Bereiche und Hersteller oder nur Bereiche.
- Feeds je Bereich (/feed/patch-radar/?area=fw) – sie enthalten auch Hersteller, die später in die Produktliste kommen. Links auf einen gewählten Bereich lassen sich teilen (?area=fw).
1.9.1
- Produktgruppen nennen, worum es geht: unter der Überschrift die betroffenen Produkte aus den Herstellerangaben (z. B. „EdgeConnect SD-WAN, ArubaOS“), auf der Gruppenseite zusätzlich bei jedem Update.
- Produktfamilien zählen für ihren Namen in der Liste: „ArubaOS“, „AOS-10“ oder „ClearPass“ für Aruba, „Junos“ für Juniper, „SonicOS“ für SonicWall, „QTS“ für QNAP und einige mehr (erweiterbar über den Filter cpradar_product_aliases). Die CVE-Liste wird nach dem Update einmal neu gelesen.
1.9.0
- Vorgabe-Produktliste erweitert: USV (APC/PowerChute, Eaton, CyberPower, Vertiv), Kameras (Hikvision, Dahua), Switches und Router (Extreme Networks, Arista, Huawei, Ruckus, Allied Telesis, Omada), VPN (OpenVPN, WireGuard, NCP, GlobalProtect, AnyConnect, Pulse Secure, genua, Zscaler) und Fernzugriff (BeyondTrust, SimpleHelp, RustDesk, Splashtop, LogMeIn/GoTo, VNC, Devolutions, N-able, Atera, Datto, Dameware, Parallels). Viele dieser Hersteller werden jetzt auch in der CVE-Liste erkannt.
- Neue zweite Vorschlagsgruppe in den Einstellungen: „Industrie, Anlagen & Haustechnik“ (Siemens, Schneider Electric, Rockwell, ABB, Honeywell, Mitsubishi Electric, Phoenix Contact, WAGO, Beckhoff, Moxa, Hirschmann, Rittal, Riello, Socomec, Johnson Controls, Bosch) – nur bei Bedarf hinzuzufügen, weil diese Hersteller viele kritische Lücken in Spezialsoftware veröffentlichen.
- Die Vorschläge in den Einstellungen sind jetzt nach Bereichen sortiert (Firewalls & VPN, Switches & Router, Fernzugriff, Server, Telefonie & TK-Anlagen …), jeder mit eigenem Link „Alle übernehmen“. „Alle Vorschläge übernehmen“ lässt die optionale Industrie-Gruppe aus. Neu: Telefonie und TK-Anlagen (3CX, Mitel, Avaya, Unify, Auerswald, innovaphone, STARFACE, Asterisk/FreePBX, Yealink, Snom, Grandstream, Swyx, Agfeo, Gigaset) sowie Univention.
- APC und PowerChute laufen unter Schneider Electric; GlobalProtect unter Palo Alto, AnyConnect unter Cisco, Pulse Secure unter Ivanti, Omada unter TP-Link, Bomgar unter BeyondTrust, LogMeIn unter GoTo, Dameware unter SolarWinds.
1.8.8
- Zertifikats- und TLS-Software in die Vorgabe-Produktliste aufgenommen: GnuTLS, wolfSSL, Certbot, acme.sh, win-acme, EJBCA (unter Keyfactor zusammengefasst) und Bouncy Castle.
1.8.7
- Produktnamen werden überall unabhängig von Groß- und Kleinschreibung gefunden, auch in Herstellermeldungen aus der CVE-Liste („putty“ findet „PuTTY“). Nach dem Update wird die CVE-Liste einmal neu eingelesen.
- Logitech, Netgear, TP-Link, ASUS, D-Link, Linksys und Digi als meldende Hersteller erkannt; sie, Tenda und Digi AnywhereUSB in die Vorgabe-Produktliste aufgenommen.
1.8.6
- Broadcom, Symantec und Brocade in die Vorgabe-Produktliste aufgenommen (unter Broadcom zusammengefasst; VMware bleibt ein eigener Hersteller).
1.8.5
- Unter den Filtern steht alles in einer Zeile: links Treffer, Stand und Info, rechts Link kopieren, Abonnieren und Zurücksetzen (nur bei aktivem Filter), unabhängig von den Knopf-Stilen des Themes.
1.8.4
- Alle aktiv ausgenutzten Lücken im Anzeigezeitraum stehen oben – nicht nur die der letzten 14 Tage –, damit die Liste zur Zahl am Filter passt.
1.8.3
- „Nur einzelne Hersteller abonnieren“ listet alle beobachteten Hersteller, auch die ohne aktuelle Meldung (heller dargestellt), damit man sie vorab abonnieren kann.
- Der Quellenhinweis unter der Liste nennt die CVE-Liste (CVE.org).
1.8.2
- Das Info-Symbol unter den Filtern ist ein sauberer Kreis auf Höhe des Textes, unabhängig von den Knopf-Stilen des Themes.
- Meraki in die Vorgabe-Produktliste aufgenommen (unter Cisco zusammengefasst).
1.8.1
- Platzhalter-Einträge ohne Beschreibung und Produkt (z. B. „No description provided“, „Unknown product“) werden nicht mehr angezeigt; sie erscheinen, sobald der Hersteller sie ergänzt. Platzhalter erscheinen nie mehr als Produktname.
- Aruba in die Vorgabe-Produktliste aufgenommen (unter HPE zusammengefasst).
1.8.0
- Einstellungen: Die Produktliste erscheint als Kapseln – Namen mit Enter hinzufügen, mit × entfernen; eigene Namen sind markiert. Darunter erscheinen Namen aus der Vorgabeliste, die du noch nicht nutzt, als Vorschläge (ein Klick oder „Alle übernehmen“); neue Plugin-Versionen bringen weitere Vorschläge. Ohne JavaScript bleibt das normale Textfeld.
1.7.9
- Server-Hersteller werden in der CVE-Liste erkannt: HPE (iLO), Dell (iDRAC), Lenovo (XClarity), Supermicro und AMI (MegaRAC) – ihre Fernwartungschips sind übers Netz erreichbar und oft kritisch. Nach dem Update wird die CVE-Liste einmal neu eingelesen.
- Die Vorgabe-Produktliste wurde entsprechend erweitert.
1.7.8
- Weitere Hersteller, die ihre Lücken selbst melden, werden in der CVE-Liste erkannt: Progress (MOVEit), Fortra (GoAnywhere), Zoho (ManageEngine), ConnectWise (ScreenConnect), Zyxel, SolarWinds, GitLab, JetBrains (TeamCity), Trend Micro, ESET, Acronis, Axis, SentinelOne, Grafana, Jenkins, PostgreSQL, MariaDB, Joomla, Drupal, LibreOffice, Kaseya, Nextcloud, ownCloud und HP. Nach dem Update wird die CVE-Liste einmal neu eingelesen.
- Die Vorgabe-Produktliste für neue Installationen ist länger und alphabetisch sortiert (bestehende Einstellungen bleiben, wie sie sind).
- Produktnamen übernehmen keinen anderen in der Beschreibung genannten Hersteller mehr (z. B. „PHP“ bei einer Joomla-Erweiterung).
- Das Info-Symbol unter den Filtern sitzt auf Höhe des Textes.
1.7.7
- Hersteller-Filter: Hersteller mit gleich vielen Meldungen werden alphabetisch sortiert.
1.7.6
- Roter Punkt im Menü: folgt jetzt derselben Regel wie der Chip „aktiv ausgenutzt“ – auch BSI-Meldungen mit einer CVE auf der CISA-Liste zählen, nicht nur CISA-Einträge.
1.7.5
- Fehler behoben: In einer markierten Tabellenzeile hatte die Datumszelle einen helleren Hintergrund.
1.7.4
- Fehler behoben: Bei mehr als 20 Herstellern standen die übrigen unter „derzeit ohne Meldung“, obwohl sie Meldungen hatten. Jetzt erscheinen alle Hersteller mit Meldungen samt Anzahl.
1.7.3
- „+ N weitere“ Hersteller lassen sich wieder zuklappen („weniger anzeigen“); ausgewählte Hersteller bleiben dabei sichtbar.
1.7.2
- In einer Sammelkarte führen die CVE-Links zur Seite der Gruppe und springen dort zur jeweiligen Lücke, die markiert wird.
- Teilen erscheint als deutlicher Kasten („Kollegen warnen – diese Meldung teilen“) vor der Handlungsaufforderung.
1.7.1
- Ruhigere Einzelseiten: alle Fakten (was tun, CVE-Nummern, Kennung, Quelle) in einem Kasten, weitere Informationen als schlichte Textlinks, die Handlungsaufforderung als einziges hervorgehobenes Element, Teilen als leise Textzeile.
- Filter als ruhige Wörter statt Kapseln; mehrere Hersteller lassen sich kombinieren (auch mit „aktiv ausgenutzt“). Eine zweite Zeile beginnt hinter dem Trennstrich.
- Beobachtete Hersteller ohne aktuelle Meldung sind hinter „+ N weitere“ auswählbar, z. B. um sie vorab zu abonnieren.
- Eine Auswahl lässt sich als Link teilen und als eigener Feed abonnieren (Feed-Parameter vendor=A,B und kev=1).
- Eine ruhige Zeile unter den Filtern: Treffer, letzter Stand und ein Info-Symbol.
1.7.0
- Einzelseiten einer Lücke, die zu einer Sammelkarte gehört, bekommen einen zweiten Weg zurück: „ Citrix NetScaler: 10 kritische Lücken“.
- „ Alle Meldungen“ führt genau dorthin zurück, wo der Leser herkam (Filter, Suche, Position), wenn das die Liste war.
- BSI-Meldungen: CVE-Nummern mit eigener Seite im Radar stehen vorne und sind verlinkt; die Zusammenfassung nennt, wie viele es sind.
1.6.9
- Knopf „Update / Download“ unter „Mehr dazu“: die Release Notes oder Update-Seite des Herstellers aus dem Eintrag (Links in Quellcode werden übersprungen), sonst die offizielle Download-Seite verbreiteter Software (Chrome, Firefox, Thunderbird, Java, VirtualBox, Acrobat Reader; erweiterbar über den Filter cpradar_update_pages).
- Die Handlungsaufforderung ist jetzt ein deutlich sichtbarer Kasten mit Knopf und steht auf Einzelseiten vor den Teilen-Knöpfen.
- Der Herstellerhinweis bevorzugt Links mit der Kennzeichnung „vendor advisory“ vor „patch“.
1.6.8
- Fehler behoben: Der Hauptknopf unter „Mehr dazu“ war nicht lesbar, wenn das Theme alle Links einfärbt.
- Einzelseite einer Produktgruppe: was man selbst aktualisieren muss und was der Hersteller in seiner Cloud absichert, je Lücke eine Zeile mit Produkt, betroffenen Versionen, Wert, Datum und Link zum Hinweis; bei Microsoft ein Link zur monatlichen Update-Übersicht.
- Gruppen, die nur den Hersteller kennen, behalten einen kurzen Titel („Microsoft: 7 kritische Lücken“) mit den Produkten in einer Zeile darunter.
- Cloud-Dienste (Azure, Entra) werden zuverlässiger erkannt; installierbare Teile wie Server, Agents und Connectoren bleiben bei „Selbst aktualisieren“. Die CVE-Liste wird einmal neu eingelesen.
1.6.7
- Fehler behoben: Herstellermeldungen, deren CVSS-Daten nur den Vektor enthalten (z. B. Microsoft), wurden beim Einlesen der CVE-Liste übersprungen. Nach dem Update wird die CVE-Liste einmal neu eingelesen.
- Jede Lücke nennt jetzt die betroffene Komponente (z. B. „Windows DNS“, „SQL Server“); Gruppenlisten zeigen sie in jeder Zeile, Titel einzelner Lücken nutzen sie.
- Gruppen, die nur den Hersteller kennen, werden nach den Komponenten benannt („Microsoft SQL Server, Azure OpenAI und weitere“).
- Einzelseiten zeigen einen Faktenkasten (betroffene Produkte und Versionen, was tun, gemeldet, Kennung) und einen Bereich „Mehr dazu“ mit Herstellerhinweis, CVE.org und NVD.
- Cloud-Dienste, die der Hersteller selbst absichert, werden als solche markiert – aber nur, wenn das aus dem Eintrag eindeutig hervorgeht.
- Reihenfolge: Am selben Tag steht der höhere Wert vorn.
1.6.6
- Ruhigere Links: Links zu den eigenen Erklärseiten haben keinen Pfeil und werden erst beim Darüberfahren unterstrichen; Links zu Herstellern, CVE.org, NVD, BSI und CISA sind grau mit Pfeil und öffnen einen neuen Tab.
- Geteilte Gruppenlisten zeigen „Update vom “ als Überschrift mit dem Link zum Herstellerhinweis daneben.
1.6.5
- Links zu Quellen, Herstellerhinweisen und externen Seiten öffnen einen neuen Tab, damit Besucher auf der Seite bleiben.
1.6.4
- NVD-Einträge ohne gekennzeichnete Verweise nehmen den ersten eigenen Link des Herstellers als Hinweis.
- In einer geteilten Liste stehen Lücken ohne Herstellerhinweis zuletzt unter „Weitere Lücken“ und lösen keine eigene Aufteilung mehr aus.
1.6.3
- Der höchste Wert in einer Sammelkarte erscheint fett und in voller Größe.
- In einer Sammelkarte werden Lücken, die verschiedene Herstellerhinweise (Updates) beheben, in getrennten Abschnitten gezeigt, jeweils mit Link zum Hinweis.
1.6.2
- Der Filter-Chip „Aktiv ausgenutzt“ ist leicht getönt und durch einen feinen Trennstrich von den Hersteller-Chips abgesetzt.
1.6.1
- „Stand“ nutzt das Datums- und Zeitformat der Website.
- Sammelkarten aus der CVE-Liste verlinken auf CVE.org und auf den Herstellerhinweis.
- Die Liste in einer Sammelkarte zeigt den höchsten Wert zuerst (fett, wenn die Werte sich unterscheiden), dann die neuesten.
1.6.0
- Vom Hersteller gemeldete Lücken kommen jetzt direkt aus der offiziellen CVE-Liste (CVE.org, stündliche Release-Dateien auf GitHub) statt aus der oft überlasteten NVD-API: früher, zuverlässiger, ohne API-Schlüssel. Eine Datei pro Tag, die neuesten Tage zuerst. Die Werte enthalten auch die Ergänzungen der CISA („Vulnrichment“).
- Die NVD wird weiter für Lücken genutzt, die sie selbst als kritisch bewertet hat; ist sie nicht erreichbar, fehlt nur diese Ergänzung.
- Die Einstellungsseite zeigt, wie viele Dateien und Einträge der CVE-Liste der letzte Abruf verarbeitet hat.
1.5.9
- „Jetzt abrufen“ und „Speichern und erneut abrufen“ kehren sofort zurück und rufen im Hintergrund ab (wo der Server das unterstützt); die Einstellungsseite aktualisiert sich währenddessen selbst. „Speichern und erneut abrufen“ ruft jetzt auch ab, wenn nichts geändert wurde.
- Die Einstellungsseite zeigt die Plugin-Version und wie viele NVD-Anfragen und Lücken der letzte Abruf verarbeitet hat.
1.5.8
- NVD-Anfragen dürfen bis zu 45 Sekunden dauern (die NVD ist oft langsam), und der NVD-Teil eines Abrufs bekommt mehr Zeit.
1.5.7
- Das erste Laden aus der NVD arbeitet jetzt tageweise rückwärts, die neuesten zuerst: aktuelle Lücken erscheinen schon beim ersten Abruf statt erst nach dem ganzen Zeitraum. Kleine Tagesanfragen laufen außerdem viel seltener in eine Zeitüberschreitung.
1.5.6
- Robusterer NVD-Abruf: ein automatischer zweiter Versuch, wenn die NVD kurz überlastet ist (Zeitüberschreitung, 502/503), und kleinere Ergebnisseiten, wenn ein API-Schlüssel gesetzt ist.
1.5.5
- Die Liste zeigt, wann die Meldungen zuletzt aktualisiert wurden (unter der Anzahl der Meldungen).
1.5.4
- Fehler behoben: Die NVD nennt den meldenden Hersteller oft mit einer Kennung statt einer E-Mail-Adresse (z. B. Microsoft, Cisco, Fortinet, Ivanti, Citrix/NetScaler). Solche Einträge wurden übergangen. Das Plugin kennt diese Kennungen jetzt (Filter
cpradar_nvd_vendor_uuids); nach dem Update werden die letzten 30 Tage einmal neu geprüft.
1.5.3
- Fehler behoben: NVD-Einträge, die nur einen CVSS-4.0-Wert haben (z. B. Citrix NetScaler), wurden übergangen. CVSS 4.0 wird jetzt ebenfalls ausgewertet; nach dem Update werden die letzten 30 Tage einmal neu geprüft.
1.5.2
- Saubereres, helleres Rot für kritische Meldungen (Rand, Kennzeichen und leichte Tönung).
1.5.1
- Neuer Filter-Chip „Aktiv ausgenutzt“ vor den Hersteller-Chips: ein Klick zeigt nur, was sofort Handeln erfordert. Lässt sich mit Suche und Hersteller kombinieren.
1.5.0
- Meldungen sind nach Schwere farbig gekennzeichnet: kritisch (CVSS 9+, aktiv ausgenutzt, BSI kritisch) rot mit leichter Tönung, hoch (CVSS 7–8.9) orange mit dem Titel „Schwachstelle mit hohem Schweregrad“. „Aktiv ausgenutzt“ ist jetzt ein dunkles Kennzeichen. Die Farben sind CSS-Variablen (–cpr-crit, –cpr-high, –cpr-kev …), die Themes überschreiben können.
- Mehr nützliche Angaben auf jeder Karte: Hersteller, Link zum Herstellerhinweis, CVE-Nummern und – bei BSI-Meldungen – die Versionen, die das Problem beheben. BSI-Meldungen werden als „aktiv ausgenutzt“ markiert, wenn eine ihrer CVEs auf der CISA-Liste steht.
- Kompaktere Karten: Kennzeichen, Hersteller und Datum in einer Zeile, Quelle, Herstellerhinweis, CVEs und „Details“ in einer Zeile, etwas kleinere Beschreibung mit bis zu drei Zeilen.
- Neue Einstellung: Der rote Punkt im Menü kann dezente Wellen aussenden (standardmäßig an, aus für Besucher, die weniger Bewegung bevorzugen).
1.4.1
- Fehler behoben: Auf Servern mit kurzem PHP-Zeitlimit konnte der erste Abruf abbrechen, sodass keine Meldungen erschienen. Der Abruf beachtet jetzt das Zeitlimit und macht beim nächsten Durchgang weiter.
1.4.0
- Neue Einstellungen: den RSS-Abo-Kasten über und/oder unter der Liste zeigen (oder gar nicht) und die Teilen-Knöpfe über und/oder unter einer einzelnen Meldung.
1.3.0
- Erste öffentliche Version.